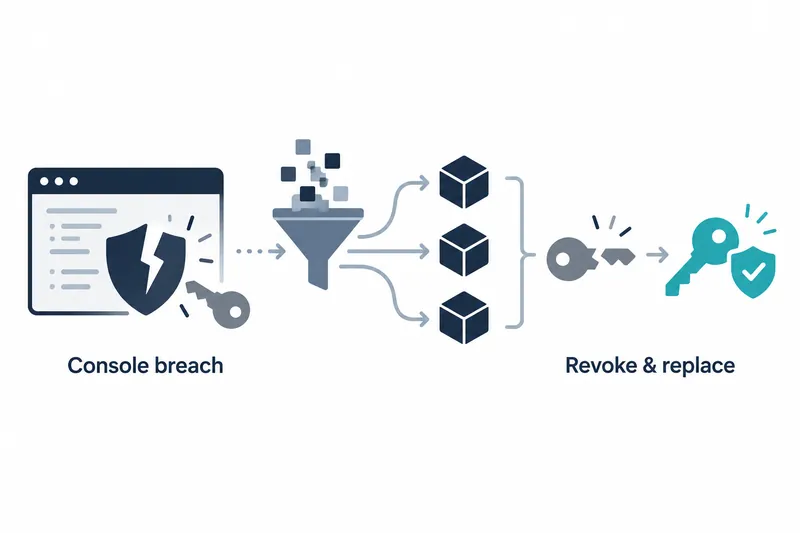
AI编程工具OpenCode于2026年10月17日披露了一起影响1.4%控制台用户的安全入侵事件。受影响者为连接了外部AI服务的部分用户,收到通知的用户需撤销相关服务的访问密钥并重新生成。
1. 正在退役的系统可能泄露密钥
据Notebookcheck转述的客户通知,未经授权的访问发生在OpenCode正在退役的旧系统中。通知称,存储在工作区中的OpenAI、Anthropic等服务的API密钥可能已暴露。
API密钥就像应用使用外部AI服务时出示的通行证。获得密钥的人若发起请求,费用可能由原账户持有人承担。因此,除了处理工具的登录问题,还需要阻止外部服务密钥继续被使用。
公司在X官方帖子中表示,事件仍在处理中,无法披露详细信息。公司称Anthropic、OpenAI和Google正共同参与应对。
2. 1.4%的统计口径与用户损失报告
公司公布的1.4%并非仅以连接外部服务的用户为分母,而是受影响用户占全部控制台用户的比例。受影响群体是连接外部服务的部分用户,不应将其扩大解读为OpenCode全部用户的受影响比例。
公司表示,当天上午已向所有受影响者发送邮件,未收到邮件的用户未受影响。据CellCog整理,由于控制台用户总数未公开,实际受影响人数无法确定。泄露的密钥数量和损失总额也未公布。
Notebookcheck报道称,一名用户报告其Anthropic账户出现未经授权的400美元费用。另一名用户称,Google使用费达到约200欧元,项目因过度滥用而被暂停。这些是个别用户的报告,并不代表整体损失规模。
3. 与模型蒸馏攻击有关意味着什么
OpenCode表示,此次入侵与大规模模型蒸馏攻击有关。模型蒸馏是将其他模型的回答作为训练材料来训练模型的方法。此次公告不仅涉及未经授权的计费,还提及了与收集模型回答的攻击之间的关联。
CellCog分析称,使用有正常付费记录的客户密钥,可使攻击请求看起来像普通使用行为,并将费用转嫁给客户。这是CellCog的推断,并非OpenCode确认的攻击路径。具体调用了哪些模型、如何使用密钥,均未披露。
4. 需在各服务商处撤销密钥
Notebookcheck转述的要求是,在相关服务商的管理页面撤销并更换密钥,然后更新使用该密钥的应用,并检查近期用量。CellCog建议在OpenAI和Anthropic的密钥管理页面,撤销曾保存在控制台中的密钥并创建新密钥。
对于Google密钥,指引同样要求在相关服务的密钥管理页面处理。虽然部分用户报告控制台登录故障,但CellCog解释,撤销外部密钥并不需要访问控制台。这意味着没有理由为了等待OpenCode恢复登录而推迟禁用密钥。
检查最近几天的使用记录,留意陌生模型、地区及超出预期的请求量。CellCog建议,如发现异常使用,应向服务商支持团队报告并附上日期,同时保留通知邮件作为凭证。是否退还未经授权的使用费用,尚未说明。
5. 便捷连接的代价是密钥管理
连接外部密钥后,开发者可在编程工具中使用自己的账户调用多个AI模型。但正如CellCog指出,托管密钥的工具越多,需要保护的副本也越多。这次,原本准备停用的系统也在管理范围之内。
CellCog建议为不同工具分别配置密钥,设置支出上限和提醒,并撤销不再使用的密钥。这能限制访问范围和费用,但也增加了分别管理密钥与预算的负担。更换密钥时,还需同步修改使用同一密钥的应用和自动化任务配置。
此次应对的优先事项是撤销、更换外部服务密钥并检查使用记录,而非恢复工具访问。