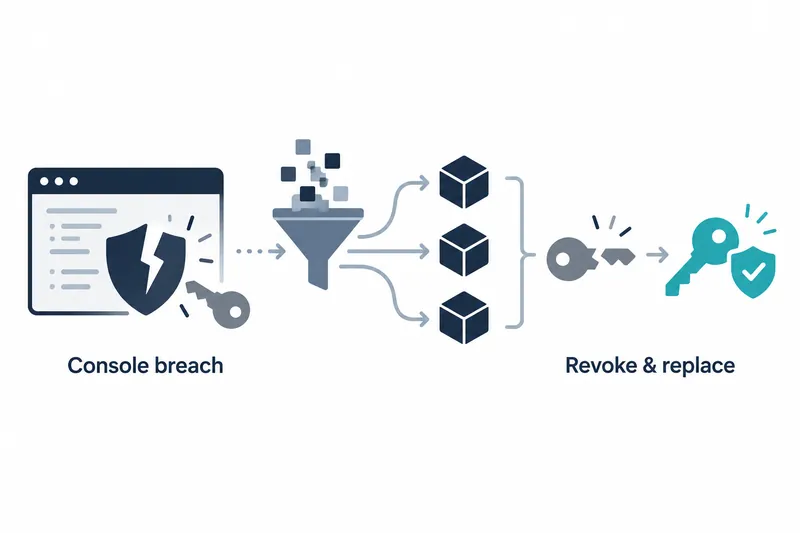
AIコーディングツールのOpenCodeは2026年10月17日、コンソール利用者の1.4%に影響したセキュリティ侵害を公表した。外部AIサービスを接続した利用者の一部が対象で、通知を受けた利用者は該当サービスのアクセスキーを失効させ、再発行する必要がある。
1. 廃止作業中のシステムでキーが露出した可能性
Notebookcheckが伝えた顧客向け通知によると、不正アクセスが発生したのはOpenCodeが廃止作業を進めていた旧システムだ。通知は、ワークスペースに保存されていたOpenAIやAnthropicなどのAPIキーが露出した可能性を知らせた。
APIキーは、アプリケーションが外部AIサービスを利用する際に提示する入場証のようなものだ。入手した人物がリクエストを送ると、本来のアカウント所有者に利用料が請求される可能性がある。そのため、ツールのログイン問題とは別に、外部サービスのキーを無効化する対応が必要だ。
公式X投稿で同社は、事案が進行中のため詳細を公開できないと述べた。対応にはAnthropic、OpenAI、Googleが協力していると説明した。
2. 1.4%の基準と利用者の被害報告
同社が示した1.4%は、外部サービスを接続した利用者だけを分母とする割合ではなく、コンソール利用者全体のうち影響を受けた割合だ。被害を受けたのは外部サービスを接続した利用者の一部であり、これをOpenCode利用者全体の被害率に広げて解釈してはならない。
同社は対象者全員にその日の朝にメールを送り、メールを受け取っていない利用者は影響を受けていないと述べた。CellCogのまとめによると、コンソールの総利用者数が公表されていないため、実際の被害人数は不明だ。露出したキーの数と被害総額も示されていない。
Notebookcheckは、ある利用者がAnthropicアカウントで承認していない400ドルの請求を報告したと伝えた。別の利用者は、Googleの利用料が約200ユーロに達し、過度の不正利用を理由にプロジェクトが停止されたと述べた。これらは個別の利用者報告であり、被害全体の規模を示すものではない。
3. モデル蒸留攻撃との関連が意味するもの
OpenCodeは、今回の侵害が大規模なモデル蒸留攻撃に関連していると述べた。モデル蒸留は、別のモデルの回答を学習材料としてモデルを訓練する手法だ。今回の通知は、単なる不正課金だけでなく、モデルの回答を集めようとする攻撃との関連に言及したものだ。
CellCogは、正常な支払い履歴を持つ顧客のキーを使えば、攻撃リクエストが通常の利用に見え、費用も顧客に転嫁され得ると解釈した。これはOpenCodeが確認した攻撃経路ではなく、CellCogの推論だ。どのモデルを呼び出し、キーを具体的にどう使ったかは示されていない。
4. キーの失効は各プロバイダーで行う
Notebookcheckが伝えた要請は、該当プロバイダーの管理画面でキーを失効・交換した後、それを使うアプリケーションを更新し、最近の利用量を確認するというものだ。CellCogは、OpenAIとAnthropicのキー管理画面で、コンソールに保存していたキーを失効させ、新しいキーを作るよう案内している。
Googleのキーも、該当サービスのキー管理画面で処理するよう案内している。一部の利用者はコンソールのログイン障害を報告したが、CellCogは外部キーの失効にコンソールへのアクセスは不要だと説明している。OpenCodeのログイン復旧を待ってキーの無効化を先延ばしにする理由はないということだ。
直近数日間の利用履歴で、見覚えのないモデルや地域、想定外のリクエスト量を確認する。CellCogは、不審な利用があれば日付とともにプロバイダーのサポートに報告し、通知メールを証拠として保存するよう勧めている。不正利用分の返金の可否は示されていない。
5. 便利な接続の代償はキー管理だ
外部キーを接続すれば、開発者は自分のアカウントで複数のAIモデルをコーディングツールから利用できる。一方、CellCogが指摘するように、キーを預けるツールが増えれば、保護すべきコピーも増える。今回は、運用を終えようとしていたシステムもその管理範囲に含まれていた。
CellCogは、ツールごとにキーを分け、支出上限と通知を設定し、使わないキーは失効させるよう勧めている。これはアクセス範囲と費用を制限する一方、キーと予算を個別に管理する負担を増やす。キーを交換する際は、同じキーを使っていたアプリケーションや自動化タスクの設定も併せて変更する必要がある。
今回の対応では、ツールへのアクセス復旧よりも、外部サービスのキーの失効・交換と利用履歴の確認が優先される。