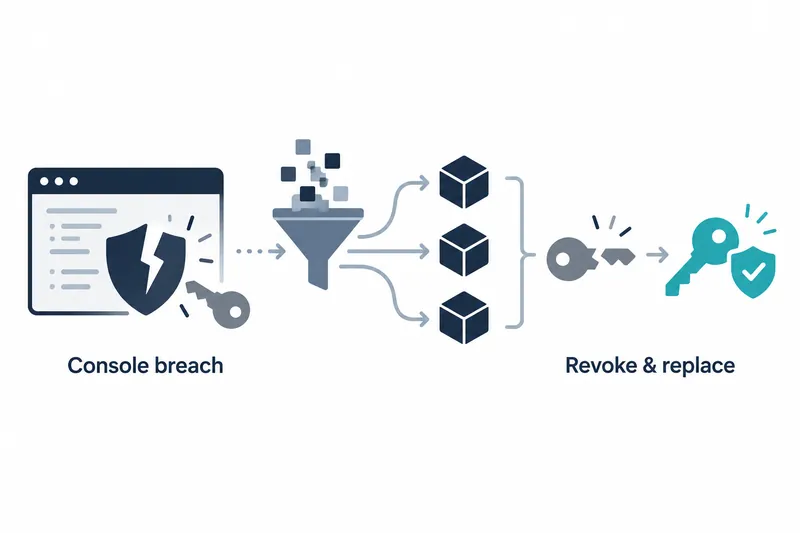
AI 코딩 도구 OpenCode가 2026년 10월 17일 콘솔 사용자 1.4%에 영향을 준 보안 침해를 공개했다. 외부 AI 서비스를 연결한 사용자 일부가 대상이며, 통지를 받은 사용자는 해당 서비스의 접속 키를 폐기하고 새로 발급받아야 한다.
1. 폐기 중이던 시스템에서 키 노출 가능성
노트북체크가 전한 고객 공지에 따르면, 권한 없는 접근이 발생한 곳은 OpenCode가 폐기 작업을 진행하던 과거 시스템이다. 공지는 작업 공간에 저장된 OpenAI와 Anthropic 등의 API 키가 노출됐을 수 있다고 알렸다.
API 키는 애플리케이션이 외부 AI 서비스를 이용할 때 제시하는 출입증과 같다. 이를 얻은 사람이 요청을 보내면 원래 계정 주인에게 사용료가 청구될 수 있다. 따라서 도구의 로그인 문제와 별개로 외부 서비스의 키를 차단하는 대응이 필요하다.
공식 X 게시물에서 회사는 사건이 진행 중이라 자세한 내용을 공개할 수 없다고 밝혔다. 대응에는 앤트로픽, 오픈AI, 구글이 함께하고 있다고 설명했다.
2. 1.4%의 기준과 사용자 피해 보고
회사가 밝힌 1.4%는 외부 서비스를 연결한 사용자만을 분모로 삼은 비율이 아니라 전체 콘솔 사용자 중 영향받은 비율이다. 피해 집단은 외부 서비스를 연결한 사용자 일부이며, 이를 OpenCode 이용자 전체의 피해 비율로 확대해서는 안 된다.
회사는 대상자 모두에게 그날 아침 이메일을 보냈으며, 이메일을 받지 않은 사용자는 영향받지 않았다고 밝혔다. 셀코그의 정리에 따르면 콘솔 총사용자 수가 공개되지 않아 실제 피해 인원은 알 수 없다. 노출된 키 수와 전체 피해 금액도 제시되지 않았다.
노트북체크는 한 사용자가 Anthropic 계정에서 승인하지 않은 400달러 청구를 보고했다고 전했다. 다른 사용자는 Google 사용료가 약 200유로에 이르렀고 과도한 악용을 이유로 프로젝트가 정지됐다고 말했다. 이는 개별 사용자 보고이며 전체 피해 규모를 나타내지 않는다.
3. 모델 증류 공격과 연결됐다는 의미
OpenCode는 이번 침해가 대규모 모델 증류 공격과 관련 있다고 밝혔다. 모델 증류는 다른 모델의 답변을 학습 재료로 삼아 모델을 훈련하는 방식이다. 이번 공지는 단순한 무단 과금뿐 아니라 모델 답변을 모으려는 공격과의 연관성을 언급한 것이다.
셀코그는 정상적인 결제 이력이 있는 고객 키를 쓰면 공격 요청이 일반 사용처럼 보이고 비용도 고객에게 넘어갈 수 있다고 해석했다. 이는 OpenCode가 확인한 공격 경로가 아니라 셀코그의 추론이다. 어떤 모델을 호출했고 키를 구체적으로 어떻게 사용했는지는 제시되지 않았다.
4. 키 폐기는 각 제공자에서 진행한다
노트북체크가 전한 요청은 해당 제공자의 관리 화면에서 키를 폐기하고 교체한 뒤, 이를 쓰는 애플리케이션을 갱신하고 최근 사용량을 확인하라는 것이다. 셀코그는 OpenAI와 Anthropic의 키 관리 화면에서 콘솔에 저장했던 키를 폐기하고 새 키를 만들도록 안내한다.
Google 키도 해당 서비스의 키 관리 화면에서 처리하도록 안내한다. 일부 사용자가 콘솔 로그인 장애를 보고했지만, 셀코그는 외부 키 폐기에 콘솔 접속은 필요하지 않다고 설명한다. OpenCode 로그인 복구를 기다리며 키 차단을 미룰 이유는 없다는 뜻이다.
최근 며칠간의 이용 내역에서 낯선 모델이나 지역, 예상 밖의 요청량을 확인한다. 셀코그는 이상 사용이 있다면 날짜와 함께 제공자 지원팀에 신고하고, 공지 이메일을 증빙으로 보관하라고 권한다. 부당 사용료의 환불 여부는 제시되지 않았다.
5. 편리한 연결의 대가는 키 관리다
외부 키를 연결하면 개발자가 자신의 계정으로 여러 AI 모델을 코딩 도구에서 쓸 수 있다. 반면 셀코그가 지적하듯 키를 맡기는 도구가 늘면 보호해야 할 사본도 늘어난다. 이번에는 사용을 끝내려던 시스템도 그 관리 범위에 포함돼 있었다.
셀코그는 도구별로 키를 나누고 지출 상한과 알림을 설정하며, 쓰지 않는 키는 폐기하라고 권한다. 이는 접근 범위와 비용을 제한하는 대신 키와 예산을 따로 관리하는 부담을 늘린다. 키를 교체할 때는 같은 키를 쓰던 애플리케이션과 자동화 작업의 설정도 함께 바꿔야 한다.
이번 대응의 우선순위는 도구의 접속 복구보다 외부 서비스 키의 폐기·교체와 사용 내역 확인에 있다.