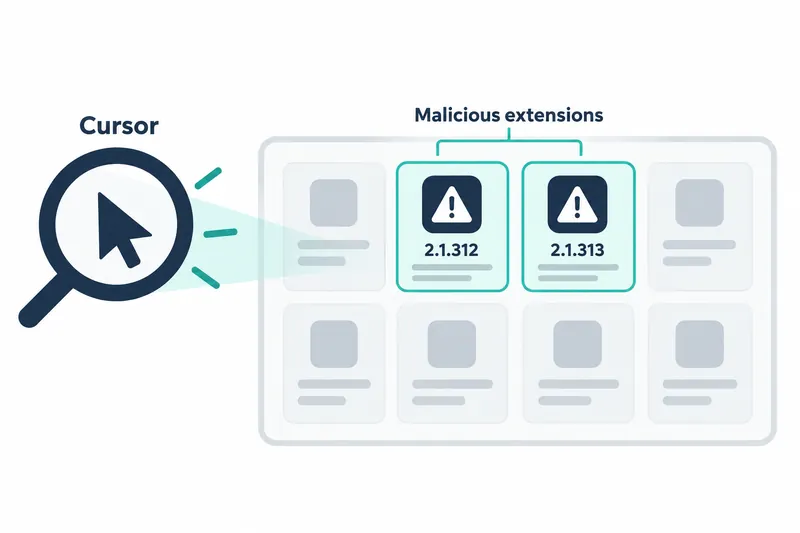
Cursor 确认其扩展市场上的两个 Claude Code 扩展版本遭到恶意篡改,已将其删除并阻止分发。在 macOS 或 Windows 上安装或更新这些版本的用户应检查远程访问密钥和恶意文件,并轮换受影响设备可访问的凭据与会话。
1. 恶意版本的分发时段与影响对象
据 Cursor 公告,2026 年 10 月 29 日美国太平洋时间约上午 2 时 27 分至下午 1 时 35 分,恶意版本曾在 Cursor VS Code 扩展市场公开上架。涉及 Anthropic 的 Claude Code 扩展 2.1.312 和 2.1.313,但这些版本并非由 Anthropic 开发。受影响对象是在此时段通过市场安装或更新这两个版本的 macOS 和 Windows 用户。
恶意代码收集并传输了主机名、用户名、操作系统、架构(处理器架构)、主目录路径、环境变量名称(表示程序运行环境信息的名称)、工作目录、已配置的 Git 邮箱,以及公网 IP(互联网上识别设备的地址)。
2. 远程访问尝试后留下的密钥与重新执行机制
恶意代码将攻击者的 SSH 密钥,即用于远程访问认证的加密密钥,添加至访问允许列表,也就是汇总获准访问条目的列表,随后尝试启用本地 SSH 服务并建立反向 SSH 隧道。这种方式由设备先连接攻击者服务器,再建立从外部返回设备的通道。
Cursor 表示,在大多数没有管理员权限的 macOS 和 Windows 主机上,SSH 服务启用失败,因此无法通过隧道登录。公司还表示,已与托管服务商合作关闭攻击者服务器,远程命令执行和主机信息传输已不再有效。
不过,据公司公告,攻击者密钥已被添加,恶意代码重新执行机制已被安装,主机信息也已传出。在 macOS 上,恶意代码安装了用于恢复执行的启动代理,即注册为登录时自动运行的配置;在 Windows 上,则安装了尝试以系统权限运行的计划任务,即按条件自动执行的任务。Windows 上还留下启动文件夹脚本作为备用路径,后台脚本则被设置为约每 60 秒重试隧道连接。
3. 市场封禁与重建
Cursor 移除恶意版本并阻止进一步分发后,出于谨慎暂时关闭了整个市场。公司审计访问记录,确认其他扩展未被篡改,并在轮换密钥、重建市场后重新开放。这一应对阻止了恶意扩展继续流通,但也付出了排查与重建期间整个市场暂停使用的代价。
4. 检查密钥并清理受感染主机
Cursor 建议在 SSH 授权密钥文件中查找 svc-telemetry 标记,以确认是否感染。在 macOS 上,可在终端执行以下命令。
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"若发现该标记,则设备已感染,需要连同恶意扩展一起移除密钥、重新执行机制和正在运行的隧道进程。Cursor 提供的各操作系统清理脚本若发现残留项,会返回非零退出状态,即程序用于报告运行结果的值。官方要求在 macOS 上使用受影响的用户账户执行,在 Windows 上则使用管理员权限的 PowerShell 执行。
组织应在端点,即连接网络的用户设备,以及网络和扩展安装记录中查找入侵指标,也就是判断是否遭到入侵的痕迹。对于存在载荷执行或后门安装痕迹的主机,应进行隔离并判断是否需要重建;载荷指执行恶意行为的代码,后门指允许隐蔽再次访问的通道。该主机可访问的凭据,即验证账户和访问权限的信息,以及会话,即保持登录状态的连接,应在可信系统上轮换。这意味着清理范围还应包含独立于扩展运行的脚本。
只有同时阻止市场分发、移除受感染设备上的密钥与重新执行机制,并轮换凭据,才能完成此次事件的处置。