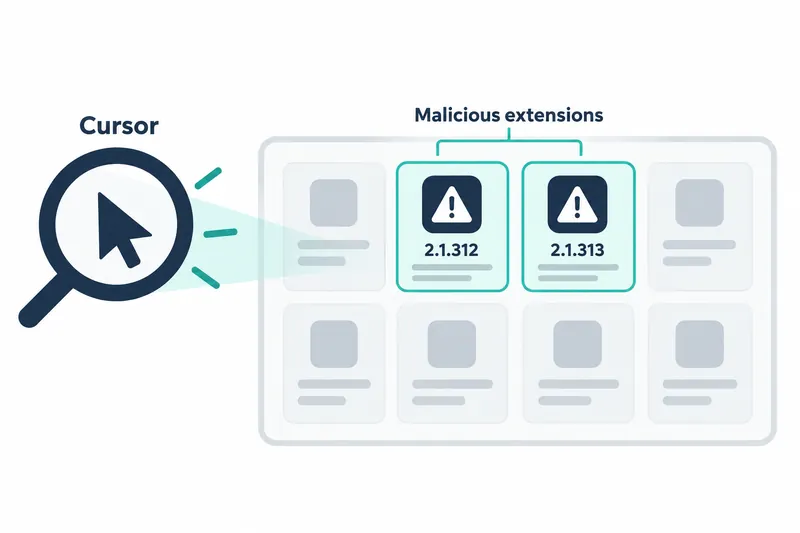
Cursorは自社の拡張マーケットプレイスに掲載されたClaude Code拡張のうち、悪意ある改ざんが施された2つのバージョンを確認し、削除して配布を阻止した。これらをmacOSやWindowsにインストールまたは更新したユーザーは、リモート接続用の鍵と不正なファイルを点検し、影響を受けた端末からアクセス可能だった認証情報とセッションを更新する必要がある。
1. 不正なバージョンが配布された時間帯と対象
Cursorの発表によると、2026年10月29日の米太平洋時間で午前2時27分ごろから午後1時35分まで、不正なバージョンがCursor VS Code拡張マーケットプレイスで公開されていた。対象はAnthropicのClaude Code拡張2.1.312と2.1.313で、Anthropicが開発したバージョンではない。影響を受けるのは、この時間帯にマーケットプレイスから両バージョンをインストールまたは更新したmacOS・Windowsユーザーだ。
不正なコードは、ホスト名、ユーザー名、OS、アーキテクチャ(プロセッサのアーキテクチャ)、ホームディレクトリのパス、環境変数名(プログラムの実行環境情報を指す名前)、作業ディレクトリ、設定済みのGitメールアドレス、パブリックIP(インターネット上で端末を識別するアドレス)を収集して送信した。
2. リモート接続の試行後に残った鍵と再実行の仕組み
不正なコードは、リモート接続の認証に使う暗号鍵である攻撃者のSSH鍵を、接続が許可された項目を集めた許可リストに追加し、ローカルのSSHサービスの有効化を試み、リバースSSHトンネルを開こうとした。これは端末から攻撃者のサーバーへ先に接続し、外部から端末へ入り直す経路を作る方式だ。
Cursorは、管理者権限のない大半のmacOS・WindowsホストではSSHサービスの有効化が失敗し、トンネル経由のログインは不可能だったと述べた。また、ホスティング事業者と協力して攻撃者のサーバーを停止し、リモートでのコマンド実行とホスト情報の送信はもはや機能しないと説明した。
ただし、同社の発表では、攻撃者の鍵の追加、不正なコードを再実行する仕組みの設置、ホスト情報の送信は行われた。macOSでは実行を復活させるLaunchAgent、つまりログイン時に自動実行する登録設定を設置した。Windowsではシステム権限での実行を試みるスケジュールタスク、つまり条件に応じて自動実行するよう定めたタスクを設置した。Windowsには代替経路としてスタートアップフォルダーのスクリプトも残し、バックグラウンドスクリプトは約60秒ごとにトンネル接続を再試行するよう作られていた。
3. マーケットプレイスの遮断と再構築
Cursorは不正なバージョンを削除して追加配布を阻止した後、慎重を期してマーケットプレイス全体を一時停止した。アクセス記録を監査し、ほかの拡張は改ざんされていないと確認したうえで、鍵を更新し、マーケットプレイスを再構築して再開した。不正な拡張の追加配布を防ぐ一方で、点検と再構築の間はマーケットプレイス全体の利用を止める代償を受け入れた対応だ。
4. 鍵を確認し、感染ホストをクリーンアップ
CursorはSSHの認証済み鍵ファイルでsvc-telemetryという目印を探し、感染の有無を確認するよう案内した。macOSではターミナルで次のコマンドを実行する。
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"目印が見つかれば感染した端末であり、不正な拡張とともに鍵、再実行の仕組み、実行中のトンネルプロセスを削除する必要がある。Cursorが提供したOS別のクリーンアップスクリプトは、残存項目があれば0以外の終了ステータス、つまりプログラムが実行結果を知らせる値を返す。macOSでは影響を受けたユーザーアカウントで、Windowsでは管理者権限のPowerShellで実行するよう案内した。
組織はエンドポイント、つまりネットワークに接続されたユーザー端末や、ネットワーク、拡張のインストール記録から、侵害の有無を判断する痕跡である侵害指標を探す必要がある。不正な動作を担うコードであるペイロードの実行や、密かに再アクセスする経路であるバックドアの設置の痕跡があるホストは隔離し、再構築の要否を判断する。当該ホストからアクセス可能だった、アカウントとアクセスを確認する認証情報や、ログイン状態が維持される接続であるセッションは、信頼できるシステムで更新する必要がある。これは拡張とは別に実行されるスクリプトまでクリーンアップの対象に含める対応だ。
今回の事案への対応は、マーケットプレイスでの配布遮断と、感染端末の鍵・再実行の仕組みの削除、認証情報の更新を併せて行って初めて完了する。