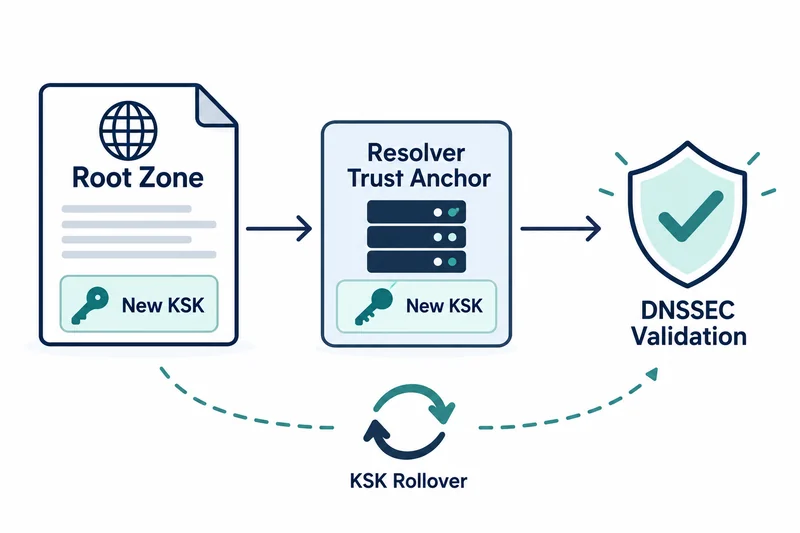
IANA 确认 DNS 根区于10月11日开始使用新的密钥签名密钥(KSK)。KSK 是作为 DNSSEC 验证起点的信任锚。
据 ICANN 介绍,轮转时间为 14:00 UTC,即韩国时间 23:00。新密钥为 KSK-2024,以密钥标签 38696 标识。
预计大多数用户不会遇到中断。但未更新为信任新密钥的验证解析器,可能出现 DNSSEC 验证失败。
ICANN 状态报告涵盖的范围
ICANN 状态页面报告称,未观察到大范围运行中断的迹象,并在持续监测。
该页面要求验证解析器的运营者确认信任锚配置中存在 KSK-2024(密钥标签 38696)。页面指出不要假定自动更新已经成功;如果缺少该密钥,应确认已启用自动更新,并遵循供应商的指引。
未出现大范围中断的观察是范围有限的报告,并不能证明每个网络都处于正常状态。
轮换活动签名密钥与移除旧信任锚是不同阶段
根据 IANA 信任锚页面,KSK-2024 于2025年1月11日在根区发布。遵循 RFC 5011 自动更新的解析器预计从2025年2月10日起信任该密钥。
RFC 5011 是一种自动更新机制:新密钥在根区中由当前密钥签名并被观察一段时间后,即建立对它的信任。
KSK-2017 自10月11日起不再签名,但仍是有效的信任锚。计划于2027年1月11日撤销,2027年3月22日从根区移除。
因此,以10月轮转为由提前删除 KSK-2017,并不在 IANA 的日程之中。
包含恢复路径的解析器清单
如果清单检查只停留在最繁忙的解析器,就会留下缺口。备用设备、很少启动的恢复环境,以及从旧镜像恢复的系统也应纳入范围。
这是建议的审计范围,并不是这些系统已经失败的证据。但即使生产路径看起来正常,恢复路径仍可能停留在旧的信任状态。
记录解析器产品、更新流程和观察到的信任锚状态,就能留下判断依据。密钥标签是用于检查的标识符,而不是需要在应用中轮换的秘密凭据。
事件调查中需要对照的证据
对可疑事件,应把失败与实际执行验证的解析器和轮转时间进行对照。仅凭一次查询失败,就判定为密钥轮转故障的依据很弱。
反过来,经过某一个解析器的路径能正常工作,也不意味着所有验证路径都已就绪。
有用的证据是每个相关解析器的状态,以及经过该路径的服务行为。在修改设置之前保留诊断观察,就能区分真正的恢复与巧合。
注意事项:关闭验证不是修复
关闭 DNSSEC 验证会让失败消失,但并没有修复缺失的信任关系。通过受支持的更新流程确认新信任锚,才是保持既定策略的途径。
本文没有进行实际的解析器查询或网络测试,也不断定任何读者受到影响。
轮转已经完成,剩下的工作是确认当前使用的路径和恢复时依赖的路径都信任密钥标签 38696。