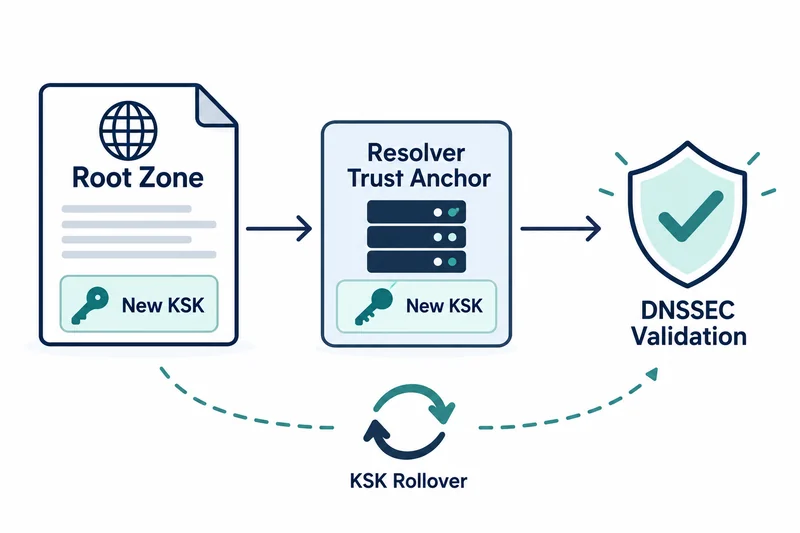
IANA는 DNS 루트 존이 10월 11일 새 키 서명 키(KSK)를 쓰기 시작했다고 확인했다. KSK는 DNSSEC 검증의 출발점인 신뢰 앵커로 쓰이는 키다.
ICANN에 따르면 전환 시각은 14:00 UTC, 한국 시각 23:00이다. 새 키는 키 태그 38696으로 식별되는 KSK-2024다.
대부분의 사용자는 장애를 겪지 않을 것으로 예상됐다. 다만 새 키를 신뢰하도록 갱신되지 않은 검증 리졸버는 DNSSEC 검증에 실패할 수 있다.
ICANN 상태 보고가 다루는 범위
ICANN 상태 페이지는 광범위한 운영 장애의 징후가 관측되지 않았고 계속 감시 중이라고 보고한다.
같은 페이지는 검증 리졸버 운영자에게 신뢰 앵커 설정에 KSK-2024(키 태그 38696)가 있는지 확인하라고 안내한다. 자동 갱신이 성공했다고 가정하지 말고, 키가 없으면 자동 갱신 활성화를 확인한 뒤 공급업체 지침을 따르라는 내용이다.
광범위한 장애가 없다는 관측은 범위가 제한된 보고다. 개별 네트워크 모두의 정상 상태를 증명하지는 않는다.
활성 서명 키 교체와 이전 앵커 제거는 다른 단계
IANA 신뢰 앵커 페이지에 따르면 KSK-2024는 2025년 1월 11일 루트 존에 게시됐다. RFC 5011 자동 갱신을 따르는 리졸버는 2025년 2월 10일부터 이 키를 신뢰할 것으로 예상됐다.
RFC 5011은 새 키가 현재 키로 서명된 채 루트 존에 일정 기간 관측되면 신뢰를 확립하는 자동 갱신 방식이다.
KSK-2017은 10월 11일 이후 서명하지 않지만 여전히 유효한 신뢰 앵커다. 폐기는 2027년 1월 11일, 루트 존 제거는 2027년 3월 22일로 예정돼 있다.
그래서 10월 전환을 이유로 KSK-2017을 앞당겨 지우는 것은 IANA 일정에 없는 조치다.
복구 경로까지 포함한 리졸버 목록
목록 점검이 가장 바쁜 리졸버에서 끝나면 빈틈이 남는다. 대기 장비, 드물게 부팅하는 복구 환경, 오래된 이미지에서 복원한 시스템도 범위에 든다.
이는 권장 감사 범위이지 해당 시스템이 실패했다는 증거가 아니다. 다만 운영 경로가 정상으로 보여도 복구 경로는 예전 신뢰 상태에 머물 수 있다.
리졸버 제품, 갱신 절차, 관측한 앵커 상태를 기록해 두면 판단 근거가 남는다. 키 태그는 점검용 식별자이며 애플리케이션에서 교체하는 비밀 자격 증명이 아니다.
사고 조사에서 대조할 증거
의심스러운 사고는 실제로 검증한 리졸버와 전환 시각에 실패를 대조해 본다. 단발성 조회 실패만으로 키 교체 장애라고 판단할 근거는 약하다.
반대로 한 리졸버를 거치는 경로가 동작한다고 모든 검증 경로가 준비된 것도 아니다.
쓸모 있는 증거는 관련 리졸버 각각의 상태와 그 경로를 지나는 서비스의 동작이다. 설정을 바꾸기 전에 진단 관측을 남겨 두면 복구와 우연을 구분할 수 있다.
주의할 점: 검증 비활성화는 수리가 아니다
DNSSEC 검증을 끄면 실패는 사라지지만, 빠진 신뢰 관계를 고친 것은 아니다. 지원되는 갱신 절차로 새 앵커를 확인하는 것이 의도한 정책을 유지하는 경로다.
이 기사는 실제 리졸버 조회나 네트워크 시험을 하지 않았으며, 독자가 영향을 받았다고 단정하지 않는다.
전환은 이미 끝났고, 남은 일은 지금 쓰는 경로와 복구 때 기댈 경로가 모두 키 태그 38696을 신뢰하는지 확인하는 것이다.