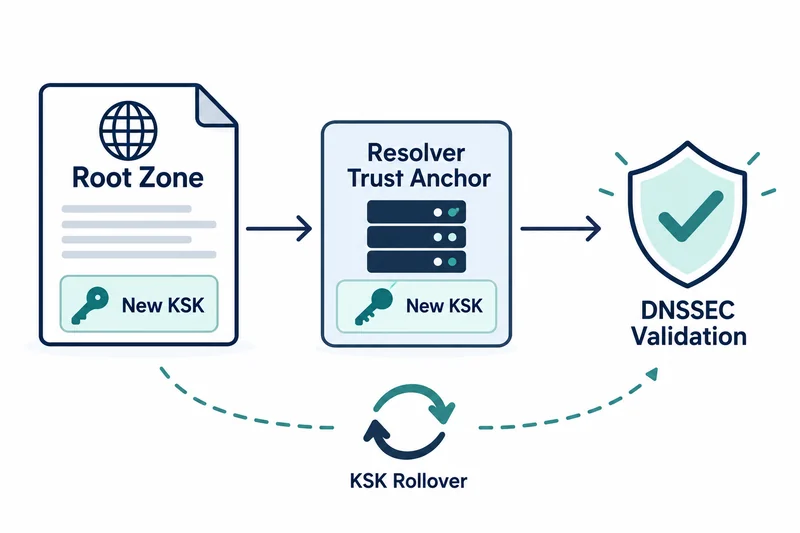
IANAは、DNSルートゾーンが10月11日に新しい鍵署名鍵(KSK)を使い始めたと確認した。KSKはDNSSEC検証の起点となるトラストアンカーとして使われる鍵だ。
ICANNによれば、切り替えの時刻は14:00 UTC、韓国時間23:00だ。新しい鍵はキータグ38696で識別されるKSK-2024だ。
大半の利用者は障害を経験しないと見込まれていた。ただし新しい鍵を信頼するよう更新されていない検証リゾルバーは、DNSSEC検証に失敗する可能性がある。
ICANNの状況報告が扱う範囲
ICANNの状況ページは、広範な運用障害の兆候は観測されておらず、監視を続けていると報告している。
同じページは検証リゾルバーの運用者に、トラストアンカー設定にKSK-2024(キータグ38696)があるか確認するよう求めている。自動更新が成功したと仮定せず、鍵がなければ自動更新が有効か確認したうえでベンダーの指示に従うという内容だ。
広範な障害がないという観測は範囲の限られた報告だ。個々のネットワークすべてが正常であることを証明するものではない。
有効な署名鍵の交代と旧アンカーの削除は別の段階
IANAのトラストアンカーのページによれば、KSK-2024は2025年1月11日にルートゾーンで公開された。RFC 5011の自動更新に従うリゾルバーは、2025年2月10日からこの鍵を信頼すると見込まれていた。
RFC 5011は、新しい鍵が現在の鍵で署名された状態でルートゾーンに一定期間観測されると信頼を確立する自動更新の仕組みだ。
KSK-2017は10月11日以降署名していないが、有効なトラストアンカーのままだ。失効は2027年1月11日、ルートゾーンからの削除は2027年3月22日の予定だ。
そのため10月の切り替えを理由にKSK-2017を前倒しで消すことは、IANAの日程にない措置だ。
復旧経路まで含めたリゾルバー一覧
一覧の点検が最も忙しいリゾルバーで終わると隙間が残る。待機機、まれにしか起動しない復旧環境、古いイメージから復元したシステムも範囲に入る。
これは推奨する監査範囲であり、それらのシステムが失敗した証拠ではない。ただ、本番の経路が正常に見えても、復旧経路は古い信頼状態のままのことがある。
リゾルバー製品、更新手順、観測したアンカーの状態を記録しておけば判断の根拠が残る。キータグは点検用の識別子であり、アプリケーションで差し替える秘密の資格情報ではない。
障害調査で突き合わせる証拠
疑わしい障害は、実際に検証を行ったリゾルバーと切り替えの時刻に失敗を突き合わせて見る。単発の照会失敗だけで鍵交代の障害と判断する根拠は弱い。
逆に、一つのリゾルバーを通る経路が動いているからといって、すべての検証経路の準備ができたわけでもない。
役に立つ証拠は、関係する各リゾルバーの状態と、その経路を通るサービスの動作だ。設定を変える前に診断の観測を残しておけば、復旧と偶然を区別できる。
注意点:検証の無効化は修理ではない
DNSSEC検証を切れば失敗は消えるが、欠けた信頼関係を直したことにはならない。サポートされた更新手順で新しいアンカーを確認することが、意図したポリシーを保つ道だ。
この記事は実際のリゾルバー照会やネットワーク試験を行っておらず、読者が影響を受けたと断定しない。
切り替えはすでに終わっており、残る作業は今使っている経路と復旧時に頼る経路の両方がキータグ38696を信頼しているかを確かめることだ。