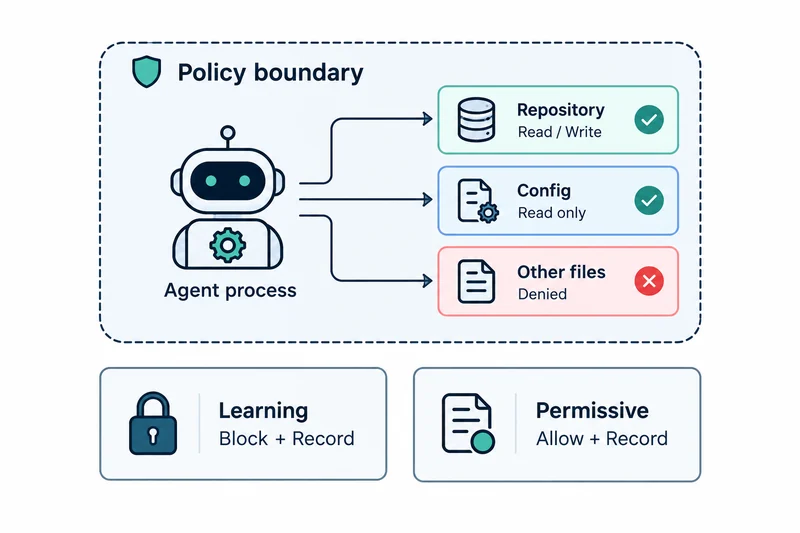
Microsoft 于 10 月 7 日正式发布 Microsoft Execution Containers(MXC)。它不让智能体自行管控权限,而是在智能体外部执行由开发者或组织定义的策略的执行边界。
MXC 有三种模式。执行(Enforcement)模式阻止未授予的访问,学习(Learning)模式阻止并记录,宽松(Permissive)模式放行并记录。
学习和宽松模式生成的 JSON 活动报告只由 Windows 上的 MXC 进程容器产生。
三种模式回答的不同问题
执行模式确认任务在策略下是否被允许。学习模式在不立即增加权限的情况下,显示正常任务为何失败。
宽松模式显示如果策略不加阻止,任务会尝试做什么。有这份记录并不意味着该操作已被隔离。
对于编码任务,可以把需要修改的仓库、只需读取的配置以及不得访问的无关文件分开来审查策略。下载依赖、调用编译器和运行子进程各自需要的访问也不同。
注意事项:宽松学习模式下放松的隔离
根据 MXC 仓库文档,宽松学习模式(permissiveLearningMode)在运行期间不执行默认拒绝。因此它被归为安全敏感功能,每次启用都会记录安全警告。
相比之下,学习模式的拒绝记录(learningModeLogging)仍会拒绝访问,隔离程度不变。公告说明宽松模式也不会绕过操作系统或组织的其他限制。
学习模式功能仅限 Windows,只适用于基于 AppContainer 的后端,在其他平台上会被忽略。该文档是按可变的 main 分支阅读的,没有测试固定版本的可执行文件。
把探索与实际授权分开的引入顺序
在摸清权限的阶段,只运行可信且范围狭窄的任务。不要把观察到的访问全部搬进允许列表,而是逐项审查任务是否需要。
意料之外的访问可能是调查该任务的理由,而不是授予权限的理由。
接着用执行模式运行预期策略并确认两方面:即必需的工作是否成功,刻意禁止的操作是否仍被拒绝。
这是建议的检查顺序,并非本文测试 MXC 的结果。把策略版本和后端与结果一起保存,之后的变更也能对照同一边界审查。
因平台而异的隔离后端
Microsoft 表示进程容器在 Windows 上使用 AppContainer,在 macOS 上使用 Seatbelt,在 Linux 上使用 Bubblewrap。面向 Windows 11 和 Linux 的 MicroVM 仍处于实验阶段,各后端的安全特性也不同。
基于 Entra 的智能体区分和 Intune 策略管理被介绍为即将推出的功能。仅凭这次公告不能认为它们现在已经可用。
MXC 宽松模式的记录只是所需权限的候选清单,边界要在执行模式下再次确认后才算得到证明。