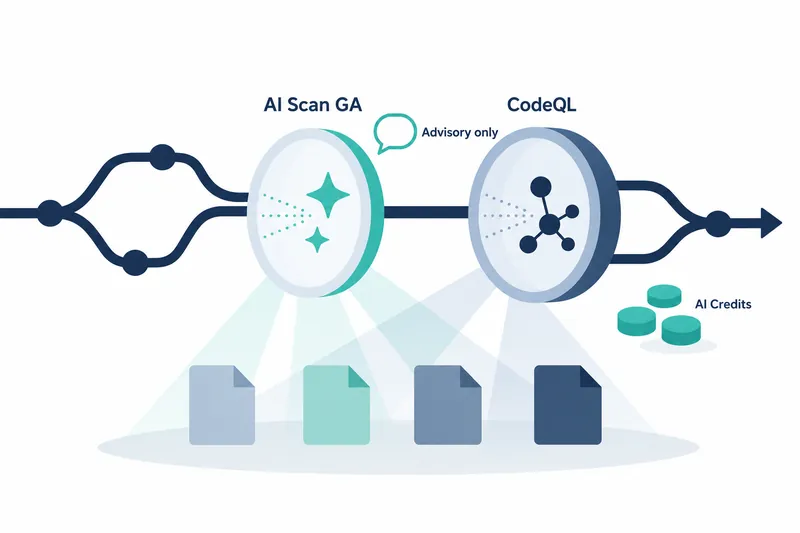
GitHub 正式推出在代码变更合并前利用人工智能查找安全漏洞的功能。开发团队可将审查范围扩展到现有分析工具未能覆盖的语言和配置文件,但新结果并非阻止合并的判定,而是供人工核查的参考信息。
1. 补充现有分析未能覆盖的领域
GitHub 于 2026年10月15日宣布 AI Scan 正式可用。该功能在用于审查变更的拉取请求中查找漏洞,补充现有代码分析工具 CodeQL 目前尚不支持的语言和框架。公告并未将其定位为替代现有扫描的功能。
支持范围包括 PHP 和 Shell/Bash。不仅涵盖用于 Web 应用的语言,Shell 脚本的变更也纳入扫描范围。
Terraform 配置和 Dockerfile 也在支持范围内。这意味着,在变更审查阶段也能检查描述基础设施配置的文件及构建容器镜像的文件。公告称,此外还有其他支持对象。
2. 启用设置后,结果会显示在变更审查页面
要让 AI Scan 自动运行,必须启用代码扫描,并开启实际应用于该仓库的相应功能设置。不能仅因已使用代码扫描,就认为它会自动运行。公告未提供具体的设置菜单路径或命令示例。
发现项会在拉取请求的对话页面和文件变更页面中与 CodeQL 结果并列显示。AI 标识可将其与现有分析的告警区分开来,结果可能包含安全风险说明和自动修复建议。是否附带修复方案因发现项而异,因此仍需阅读结果并作出判断。
3. 不能用作阻止合并的手段
AI Scan 的发现项仅供参考。它们不会使代码扫描检查失败,也无法通过定义仓库合并条件的规则集阻止合并。因此,团队宜在审查流程中明确由谁核查发现项并决定是否修复。
该功能不会在来自原仓库分支副本的拉取请求或 Dependabot 创建的拉取请求中运行。审查外部贡献或依赖更新时,不仅要看创建者,还应区分其是否实际符合这些不运行条件。
4. 使用资格因仓库类型而异
组织或个人账户拥有的公开仓库均可使用。组织拥有的私有仓库和内部仓库则需要 GitHub Code Security 或 GitHub Advanced Security。应分别确认公开仓库的可用性与私有仓库的许可条件。
无需另行拥有 GitHub Copilot 许可证。因此,评估是否引入时,应先确认仓库类型与安全产品使用资格,而非是否订阅了编码辅助工具。
5. 同时关注扫描范围扩大与额度消耗
该功能的价值在于将现有分析的覆盖空白纳入变更审查页面。与此同时,团队必须兼顾新增发现项的审查工作与用量管理。AI Scan 会消耗 Code Security AI Credits,因此,具备使用资格与运行产生的额度消耗需分别考虑。
用量会在企业的计费与许可页面中,列于 AI usage 区域的 Advanced Security 产品项下。
可按商品标识单位 SKU 为额度设置预算。不过,公告未说明额度单价、每次运行的消耗量,以及达到预算后是否会自动停止运行。
AI Scan 并非替代现有安全检查的拦截机制,而是一种扩大审查范围、同时要求人工核查与额度管理的补充工具。