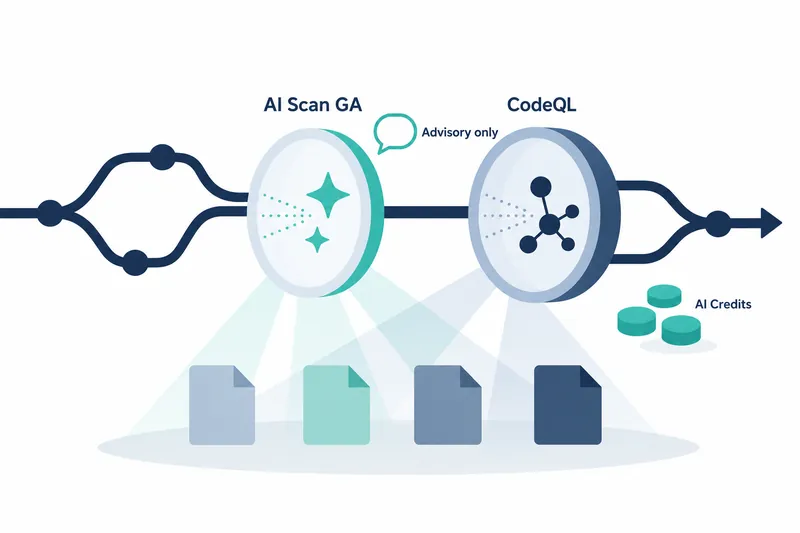
GitHubが、コード変更案をマージする前にAIでセキュリティ脆弱性を見つける機能を正式に提供する。開発チームは、既存の分析ツールが扱えなかった言語や設定ファイルまでレビュー範囲を広げられるが、新たな結果はマージを阻止する判定ではなく、人が確認するための参考情報だ。
1. 既存の分析が扱えなかった領域を補完する
GitHubは2026年10月15日、AI Scanの正式提供を発表した。この機能は変更案をレビューするプルリクエストで脆弱性を見つけ、既存のコード分析ツールであるCodeQLが現在対応していない言語やフレームワークを補完する。既存の検査を置き換える機能として発表されたものではない。
対応対象にはPHPとShell/Bashが含まれる。ウェブアプリケーションで使われる言語だけでなく、シェルスクリプトの変更も検査範囲に入る。
Terraformの設定とDockerfileも対象だ。インフラ構成を記述した設定やコンテナイメージを作るファイルまで、変更レビューの段階で確認できるという意味だ。発表では、このほかにも対応対象があると説明している。
2. 設定を有効にすると変更レビュー画面に結果が表示される
AI Scanの自動実行には、コードスキャンが有効であり、リポジトリに実際に適用される同機能の設定も有効になっている必要がある。コードスキャンを利用中というだけで自動実行されるとは言えない。発表には具体的な設定メニューのパスやコマンド例は示されていない。
検出項目は、プルリクエストの会話画面と変更ファイル画面にCodeQLの結果と並んで表示される。AIの表示で既存の分析による警告と区別でき、セキュリティリスクの説明や自動修正の提案が含まれる場合もある。修正案が付くかどうかは項目によって異なり得るため、結果を読んで判断する過程が必要だ。
3. マージを阻止する手段には使えない
AI Scanの検出項目は参考用だ。コードスキャンのチェックを失敗させず、リポジトリのマージ条件を定めるルールセットを通じてもマージを阻止できない。そのため、誰が検出項目を確認し、修正の要否を決めるかをチームのレビュー手順に組み込むのが適切だ。
元のリポジトリから派生したフォークのプルリクエストと、Dependabotが作成したプルリクエストでは実行されない。外部からの貢献や依存関係の更新をレビューする際には、作成者だけでなく、実際にこの実行除外条件に該当するかを区別する必要がある。
4. リポジトリの種類によって利用資格が異なる
組織や個人アカウントが所有する公開リポジトリで利用できる。組織所有の非公開リポジトリと内部リポジトリでは、GitHub Code SecurityまたはGitHub Advanced Securityが必要だ。公開リポジトリでの利用可否と非公開リポジトリのライセンス条件を分けて確認する必要がある。
別途GitHub Copilotのライセンスは必要ない。したがって、導入検討の出発点はコーディング支援ツールの契約の有無ではなく、リポジトリの種類とセキュリティ製品の利用資格だ。
5. 検査範囲の拡大とクレジット消費を併せて見る
この機能の利点は、既存の分析で手薄だった領域を変更レビュー画面に取り込むことにある。一方、チームは追加の検出項目をレビューする業務と使用量を併せて管理する必要がある。AI ScanはCode Security AI Creditsを消費するため、利用資格があることと、実行に伴うクレジット消費は別々に確認すべきだ。
使用量は、エンタープライズの課金・ライセンス画面で、AI usage領域のAdvanced Security製品として表示される。
クレジットには、商品識別単位であるSKUごとに予算を設定できる。ただし、発表にはクレジットの単価、実行当たりの消費量、予算到達時に実行を自動停止するかについての説明は示されていない。
AI Scanは既存のセキュリティ検査を代替する阻止手段ではなく、レビュー範囲を広げる代わりに人の確認とクレジット管理を求める補完ツールだ。