Cloudflare 于10月5日发布 CASB 自定义发现类型(custom finding types)。CASB 是通过 API 检查 SaaS 和云应用配置风险的工具。
自定义发现类型允许用 OPA(Open Policy Agent)的策略语言 Rego,把组织特有的条件写成规则,承载标准发现类型难以表达的例外和阈值。
运维中的问题是:新规则从何时开始为现有资产产生依据。规则保存的时刻与检查真正完成的时刻并不相同。
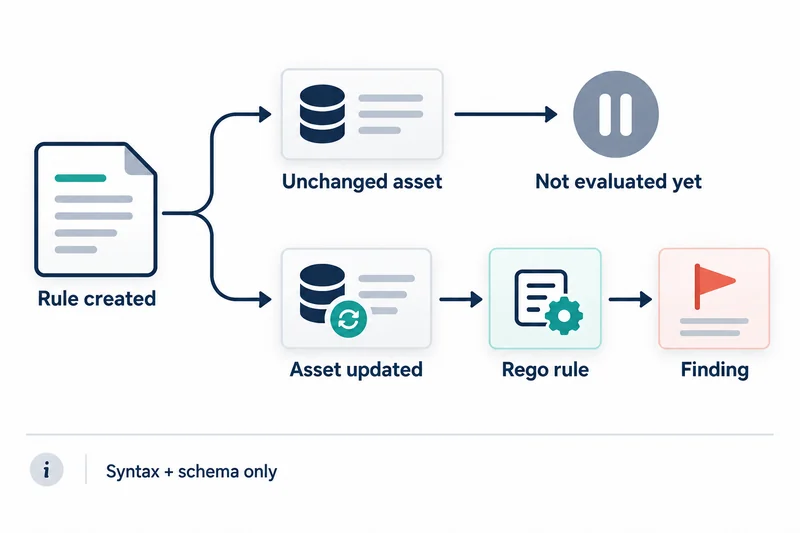
只在创建、更新事件时发生的评估
文档说明,Rego 规则适用于所选的提供商、资产类别和集成(integration)范围。
评估在资产创建或更新时发生。新建规则不会追溯评估此后未变化的现有资产。
在文档示例中,周日已允许外部成员的 board 群组,在周一创建规则后并未被标记。直到周三添加成员、群组发生变更,它才被评估并产生发现结果。
该功能用于安全态势(posture)检测,不支持自定义数据防泄漏(DLP)内容检测。
空的发现列表背后的两种状态
如果新增了查找不当共享设置的规则,而旧资产一直没有变化,它们不在发现列表中可以有两种解读。
资产可能满足策略,也可能尚未进入该规则的评估路径。两种情况需要不同的应对。
因此,把检查范围内的资产与经过相关事件后实际被评估的资产分开记录,是有用的做法。
规则启用是配置状态,已知示例被检出是对一条路径的观察。把两者合并成一个正常标志,会重新掩盖自定义规则本想填补的缺口。
注意事项:验证通过、隔离与复制
Validate 会编译表达式并对照资产 schema 检查,但不会用资产数据执行。
因此通过验证的规则之后仍可能被隔离(quarantine)。隔离期间只保留已有发现结果,不会产生新的结果,使用该规则的策略也不会触发。
创建后可修改的字段只有名称、描述和集成范围。要修改逻辑或严重级别,必须复制规则另建新规则。
另有每个账户250个、每个集成25个的上限,被隔离的规则同样计入。
确认评估路径的测试范围
首次引入时,在获准的小范围测试中同时准备应被检出和不应被检出的示例,是可行的配置。
文档指引的确认位置是 Posture Findings 的 Instances 列。除了相关事件后是否出现预期结果,也要看规则是否带有隔离标记。
如果未变化的历史资产也需要检查,在出现受支持的评估路径之前把这一缺口写明才是准确的。为填满仪表板而修改生产资产并不是检查。
通过复制得到的替代规则也是新的部署决定。若不记录修改后的逻辑、范围和行为依据,多次创建有效规则的事实就会看起来像不间断的检查。
安静的发现列表,只有在能说明哪些资产真正获得了评估机会时,才算得上依据。