Cloudflare가 10월 5일 CASB 맞춤 탐지 유형(custom finding types)을 발표했다. CASB는 SaaS·클라우드 앱의 설정 위험을 API로 점검하는 도구다.
맞춤 탐지 유형은 OPA(Open Policy Agent)의 정책 언어 Rego로 조직 고유의 조건을 규칙으로 쓰는 기능이다. 기본 제공 탐지 유형으로는 표현하기 어려운 예외와 기준을 담는다.
운영에서 남는 질문은 새 규칙이 기존 자산에 대한 근거를 언제부터 만들어 내느냐다. 규칙을 저장한 시점과 실제 점검이 끝난 시점은 같지 않다.
생성·변경 이벤트에서만 일어나는 평가
문서는 공급자, 자산 클래스, 선택한 연동(integration) 범위에 Rego 규칙을 적용한다고 설명한다.
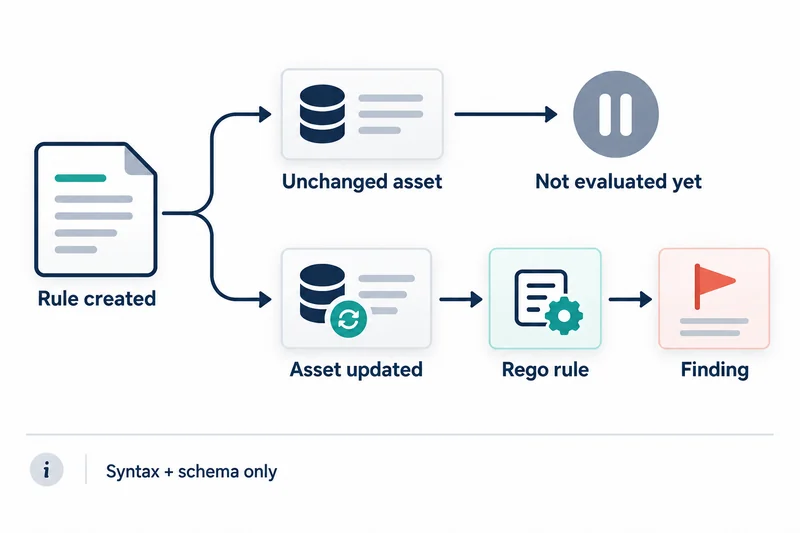
평가는 자산이 생성되거나 변경될 때 일어난다. 규칙을 새로 만들어도 그 뒤로 바뀌지 않은 기존 자산은 소급 평가하지 않는다.
문서 예시에서 일요일에 외부 구성원을 허용한 board 그룹은 월요일에 규칙을 만들어도 탐지되지 않았다. 수요일에 구성원이 추가돼 그룹이 변경되자 비로소 평가되어 탐지 결과가 생겼다.
이 기능은 보안 상태(posture) 탐지용이다. 맞춤 데이터 유출 방지(DLP) 콘텐츠 탐지는 지원하지 않는다.
비어 있는 탐지 목록이 가리키는 두 가지 상태
원치 않는 공유 설정을 찾는 규칙을 추가했는데 오래된 자산이 그대로라면, 탐지 목록에 없다는 사실은 두 가지로 읽힌다.
자산이 정책을 충족한 것일 수도 있고, 아직 이 규칙의 평가 경로에 들어오지 않은 것일 수도 있다. 두 경우는 대응이 다르다.
그래서 점검 대상 자산 목록과, 관련 이벤트를 거쳐 실제로 평가된 자산을 따로 기록하는 방식이 쓸모 있다.
규칙 활성화는 설정 상태이고, 알려진 예제의 탐지는 한 경로의 관찰 결과다. 둘을 하나의 정상 표시로 합치면 맞춤 규칙으로 메우려던 빈틈이 다시 가려진다.
주의할 점: 검증 통과, 격리, 복제
Validate는 표현식을 컴파일하고 자산 스키마와 대조할 뿐, 자산 데이터로 실행하지 않는다.
그래서 검증을 통과한 규칙도 나중에 격리(quarantine)될 수 있다. 격리 중에는 기존 탐지 결과만 남고 새 탐지 결과는 생기지 않으며, 이 규칙을 쓰는 정책도 작동하지 않는다.
생성 뒤 바꿀 수 있는 필드는 이름, 설명, 연동 범위뿐이다. 로직이나 심각도를 바꾸려면 규칙을 복제해 새 규칙을 만들어야 한다.
계정당 250개, 연동 하나당 25개라는 한도도 있으며, 격리된 규칙도 이 수에 포함된다.
평가 경로를 확인하는 시험 범위
처음 도입할 때는 허가된 작은 시험 범위에서 탐지되어야 할 예제와 탐지되지 않아야 할 예제를 함께 두는 구성이 유효하다.
문서가 안내하는 확인 위치는 Posture Findings의 Instances 열이다. 관련 이벤트 뒤에 예상한 결과가 생기는지와 함께 규칙에 격리 표시가 붙었는지도 본다.
변화 없는 과거 자산까지 점검이 필요하다면, 지원되는 평가 경로가 생길 때까지 그 공백을 명시해 두는 것이 정확하다. 대시보드를 채우려고 운영 자산을 바꾸는 것은 점검이 아니다.
복제로 만든 대체 규칙도 새 배포 판단이다. 바꾼 로직, 적용 범위, 동작 근거를 남겨 두지 않으면 유효한 규칙을 여러 번 만든 사실이 끊김 없는 점검처럼 보인다.
조용한 탐지 목록은 어떤 자산이 실제로 평가 기회를 거쳤는지 설명할 수 있을 때만 근거가 된다.