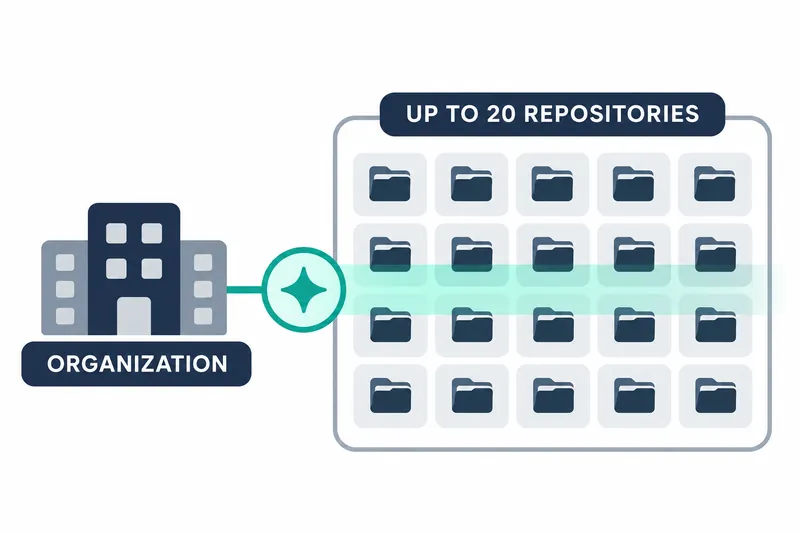
GitHubは、利用条件を満たす組織で最大20個のリポジトリのAIセキュリティスキャンを一度に開始する機能をパブリックプレビューとして公開した。リポジトリごとに繰り返しスキャンを開始していたセキュリティ担当者は、組織設定や組織のアラートページで複数のリポジトリを選んで実行できる。
1. 組織単位の一括開始が追加された
GitHubは2026年11月16日の変更ログで、リポジトリ向けAI Scanの一括開始を発表した。組織設定を有効にすると同時に選択したリポジトリをスキャンするか、組織のコードスキャンアラートページでリポジトリを選んで開始できる。個々のリポジトリのアラートページで単一のスキャンを開始する方法も引き続き利用できる。
一度に選択できるリポジトリは最大20個だ。組織設定を適用する段階で初回スキャンも開始するか、その後、組織のアラートページで必要なリポジトリを選んで実行する方式となる。
2. 結果は既存のセキュリティアラートで扱う
AI Scanはリポジトリのデフォルトブランチ、つまり開発の基本となるコードの分岐で、攻撃に悪用され得るセキュリティ上の欠陥である脆弱性を探す。既存のコード分析ツールであるCodeQLが対応していない言語まで分析範囲を広げ、CodeQLが分析する言語でも追加の脆弱性を見つけるために使われる。
スキャンはCodeQLとは別に実行される。自律的に作業を行うソフトウェアであるAIエージェントが、リポジトリ内で調べるファイルと関数を選び、所定の時間内に分析して結果を報告する。
結果は既存のコードセキュリティアラート一覧にCodeQLのアラートとともに表示される。リポジトリのセキュリティ・品質タブで確認し、ツールフィルターでAI Scanを選んで結果を絞り込める。担当者の割り当て、Issueの関連付け、セキュリティキャンペーンへの追加、自動修正支援など既存のアラート処理フローも利用できるため、別の結果管理体制を追加する必要はない。
3. 設定権限と実行権限は分かれている
組織の所有者とセキュリティ管理者は、組織のAI Scan設定を有効にできる。設定は対象リポジトリに継承され、リポジトリ管理者は組織で機能が有効になった後、個々のリポジトリを適用対象から除外できる。
エンタープライズ所有者はポリシーで組織の利用を許可または禁止する。既定のポリシーは利用不許可で、ポリシーで許可してから組織設定を有効にする順序で適用する。
設定を有効にした後、実際のスキャンはリポジトリへの書き込み権限を持つユーザーが必要に応じて手動で開始する。組織設定を管理する役割と分析を実行する役割が分かれていることになる。
対応環境はgithub.comと、データの保存地域を指定できるGitHub Enterprise Cloudだ。組織所有の公開リポジトリは、貢献履歴のあるユーザー数に応じたアクティブコントリビューターベースのライセンスなしで利用でき、非公開・内部リポジトリにはGitHub Code SecurityまたはGitHub Advanced Securityが必要となる。GitHub Copilotのライセンスは不要だ。
4. クレジットと分析範囲を併せて確認する必要がある
各スキャンはAI使用量を計算する課金単位であるCode Security AIクレジットを使用し、使用量はアクティブコントリビューターベースのライセンスとは別に組織の課金アカウントに請求される。課金アカウントに付属のAIクレジットがあれば先に使用し、使い切った場合や付属クレジットがない場合は、適用される予算に従って使用量分が課金される。
GitHubのドキュメントによると、予算の過剰な消費を防ぐための検出段階の実行上限は最大30分と150,000 AIクレジットだ。組織には、実行するリポジトリを選ぶ際に、課金アカウントの付属クレジットと使用量予算を併せて確認するよう案内している。
スキャンはデフォルトブランチで手動実行し、予約実行、コードのプッシュ時の自動実行、ユーザーのサーバーでジョブを実行するセルフホストランナーには対応していない。既存のCodeQLアラートとの重複を減らす処理を経ても重複アラートが発生する可能性があり、AIの結果が不正確な場合もあるため、人が結果をレビューしてから対応する必要がある。
一括実行は、繰り返しの設定作業やツールの切り替えを減らす一方で、クレジット使用量とアラートのレビュー負担をともに増やす可能性がある。そのため、組織は適用するリポジトリを選び、予算を設定したうえで、結果を既存のセキュリティアラートのフローで管理することが重要だ。
リポジトリごとに分散していた開始操作をまとめる機能だけに、実行の利便性とクレジット・アラートの管理体制を併せて整えることで、導入効果が高まる。